

साइबर सुरक्षा स्टार्टअप 'हैकट्रॉन एआई' (Hacktron AI) के तीन भारतीय मूल के शोधकर्ताओं ने एंथ्रोपिक के एआई मॉडल 'क्लाउड' (Claude) का इस्तेमाल करके OpenAI के सिस्टम में सुरक्षा खामी का पता लगाया. यह एक अधिकृत सुरक्षा परीक्षण था, जो ओपनएआई के 'बग-बाउंटी' कार्यक्रम के तहत किया गया था. शोधकर्ताओं ने एआई टोकन पर लगभग 3,000 डॉलर (करीब 2.5 लाख रुपये) से कम खर्च किए और 72 घंटे से भी कम समय में ओपनएआई के कर्मचारियों के खातों से होते हुए कंपनी के प्राइवेट गिटहब (GitHub) रिपॉजिटरी तक पहुंच हासिल कर ली. खामी की जानकारी मिलने के बाद ओपनएआई ने इसे ठीक किया और टीम को 6,500 डॉलर (लगभग 5.5 लाख रुपये) का बग बाउंटी इनाम दिया.
🚨 Indian-origin researchers at AI startup Hacktron used Anthropic's Claude AI to hack into OpenAI’s codebase and ChatGPT accounts.
They reported the security flaws to OpenAI.
OpenAI then fixed the issues and paid Hacktron $6,500 (around ₹6.2 lakh) as a bug bounty. pic.twitter.com/3ZQLr39YJN— Indian Tech & Infra (@IndianTechGuide) September 20, 2026Also Read
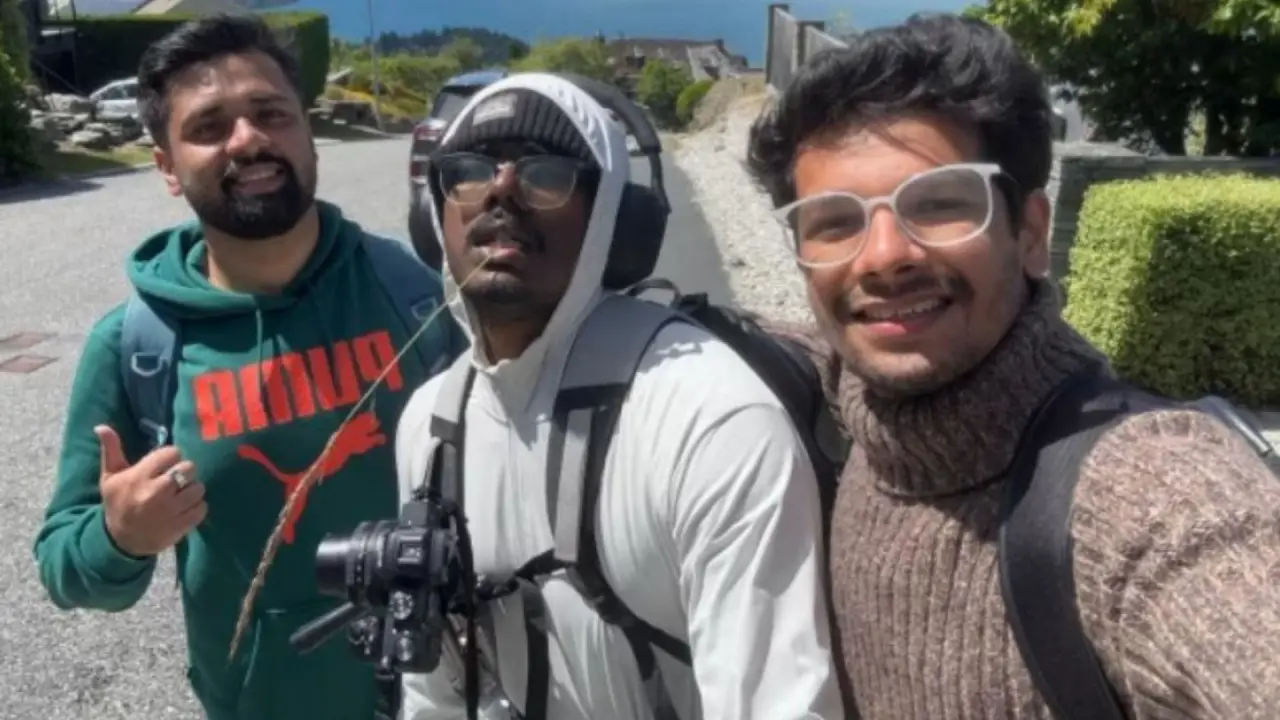
इस शोध का नेतृत्व हैकट्रॉन एआई के सह-संस्थापक और शोधकर्ता हर्ष जायसवाल ने किया, जिसमें मोहन पेधापति और राहुल मैनी शामिल थे.
मोहन पेधापति: हैकट्रॉन एआई के सीटीओ और सह-संस्थापक मोहन वेब एक्सप्लॉइटेशन और सोर्स-कोड समीक्षा के विशेषज्ञ हैं. उन्होंने इलेक्ट्रोवोल्ट इंफोसेक की स्थापना की थी और क्यूर53 (Cure53) में सुरक्षा सलाहकार के रूप में काम किया है. उन्होंने आंध्र प्रदेश के आरजीयूकेटी नुजविद (RGUKT Nuzvid) से कंप्यूटर साइंस में बी.टेक किया है.
हर्ष जायसवाल: हैकट्रॉन एआई के सह-संस्थापक हर्ष के पास सुरक्षा खामियां ढूंढने का 10 से अधिक वर्षों का अनुभव है. वे ज़ोमैटो (Zomato), प्रोजेक्ट डिस्कवरी और एप्पल व पेपाल जैसी कंपनियों के लिए बग ढूंढने का काम कर चुके हैं.
राहुल मैनी: राहुल हैकट्रॉन एआई में वल्नरबिलिटी रिसर्चर हैं. उन्होंने भारती विद्यापीठ, दिल्ली से बी.टेक किया है और सिनेक रेड टीम, हैकरवन व बगक्राउड जैसे प्लेटफॉर्म्स पर महत्वपूर्ण भूमिका निभाई है.
शोधकर्ताओं ने सबसे पहले ओपनएआई के पब्लिक कम्युनिटी फोरम में एक सुरक्षा खामी ढूंढी, जो फोरम द्वारा इमेज फाइलों को प्रोसेस करने के तरीके से जुड़ी थी. इसके बाद उन्होंने एंथ्रोपिक के एआई चैटबॉट 'क्लाउड' का उपयोग करके उस खामी को एक्सीक्यूट करने वाला कोड तैयार किया. क्लाउड ने कोड लिखने, डिबगिंग करने और उसे तेजी से विकसित करने में मदद की. इसके बाद टीम ने लॉगइन टोकन के जरिए ओपनएआई कर्मचारियों के खातों तक पहुंच बनाई और एक कर्मचारी के कोडैक्स (Codex) अकाउंट के जरिए प्राइवेट गिटहब वातावरण में प्रवेश किया. शोधकर्ताओं ने एआई की मदद से प्रक्रिया को तेज किया और समय रहते कंपनी को सचेत कर दिया.