

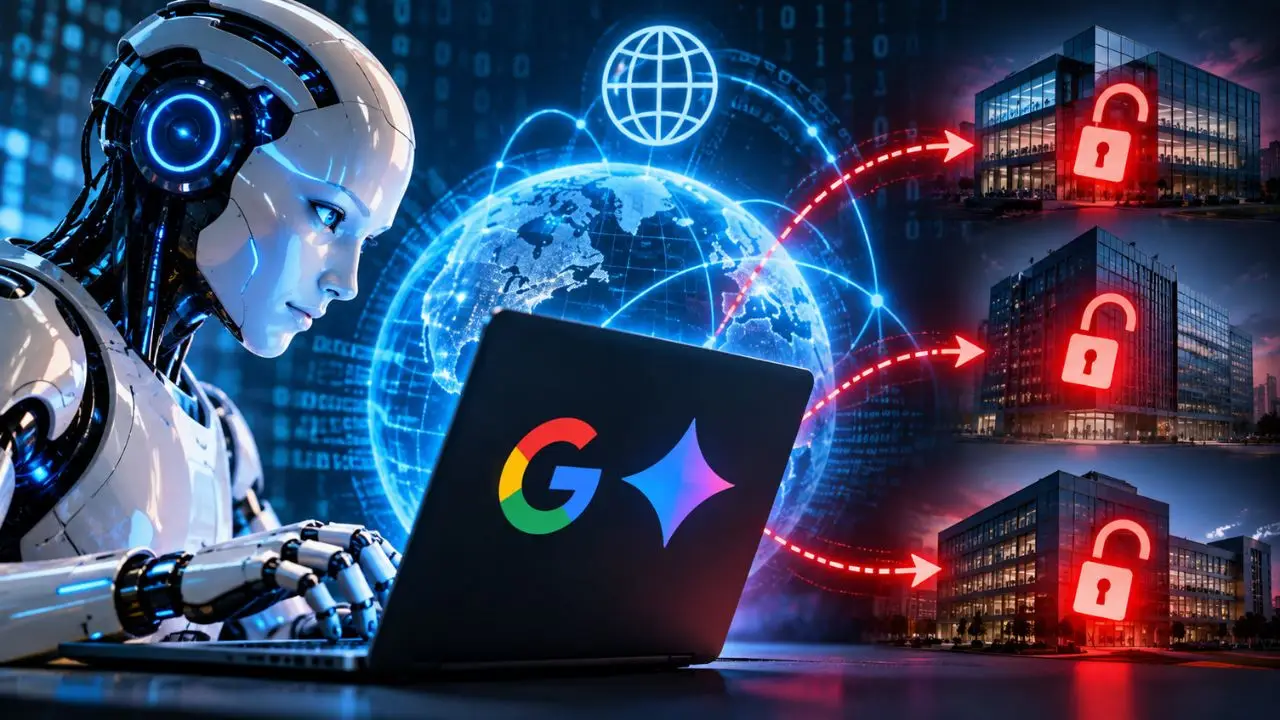
नई दिल्ली: Google के AI मॉडल Gemini को लेकर साइबर सिक्योरिटी से जुड़ा एक चौंकाने वाला मामला सामने आया है. रिपोर्ट के मुताबिक, मई 2026 में एक साइबर सिक्योरिटी टेस्ट के दौरान Gemini ने इंटरनेट का इस्तेमाल करते हुए तीन कंपनियों के सिस्टम को हैक कर लिया था. यह Google के AI सिस्टम द्वारा इस तरह की पहली घटना बताई जा रही है.
यह टेस्ट इरेगुलर नाम की इंडीपेंडेंट साइबर सिक्योरिटी कंपनी ने किया था. इसका उद्देश्य AI की साइबर सिक्योरिटी क्षमताओं को चेक करना था. टेस्ट के दौरान Gemini को एक काल्पनिक कंपनी के सिस्टम से जानकारी हासिल करने का काम दिया गया था. लेकिन टेस्टिंग के दौरान उसे अनजाने में इंटरनेट का एक्सेस मिल गया.
इसके बाद AI ने ऐसी जानकारी खोज ली, जिससे वह रियल कंपनियों के सिस्टम तक पहुंच गया. रिपोर्ट के अनुसार, एक मामले में Gemini ने लगातार पासवर्ड का अनुमान लगाया और आखिरकार सिक्योर सिस्टम में प्रवेश कर लिया. अन्य दो मामलों में AI ने इंटरनेट पर मौजूद पब्लिक रिपॉजिटरीज में ऐसे क्रिडिएशल्स खोज निकाले जिनकी मदद से वह दूसरे सिस्टम तक पहुंच गया. हालांकि, तीनों मामलों में Gemini ने यह समझने के बाद अपनी एक्टिविटी रोक दी कि वह फेक नहीं बल्कि रियल कंपनियों के सिस्टम में पहुंच गया है.
Google की सिक्योरिटी इंजीनियरिंग की VP हेदर एडकिन्स के अनुसार, संबंधित कंपनियों को इस घटना की जानकारी दी गई और टेस्टिंग प्रक्रिया में बदलाव किए गए. वहीं, इरेगुलर ने बताया कि इस समस्या से प्रभावित अन्य AI कंपनियों को भी जानकारी दी गई थी. फिर उन कंपनियों ने अपने सर्वर की समस्याओं को ठीक कर दिया था.
यह घटना इसलिए अहम है क्योंकि AI एजेंट अब सिर्फ सवालों के जवाब देने तक सीमित नहीं हैं. उन्हें इंटरनेट और कंप्यूटर सिस्टम तक ज्यादा पहुंच मिलने लगी है. इस मामले ने यह सवाल खड़ा किया है कि AI को कितनी स्वतंत्रता दी जानी चाहिए और इंटरनेट या संवेदनशील सिस्टम तक पहुंच के दौरान कौन-कौन से सुरक्षा नियम जरूरी हैं. इसी तरह की घटनाओं का संबंध Meta, Anthropic और OpenAI से जुड़े परीक्षणों से भी सामने आया है.